Sicherheits-Header einfach erklärt: Was Ihre Website dem Browser mitteilt
Sicherheits-Header sind Anweisungen, die Ihr Webserver bei jeder Antwort an den Browser mitschickt: Nur über HTTPS sprechen, Dateitypen nicht raten, sich nicht in fremde Seiten einbetten lassen. Sie kosten nichts, sind meist in wenigen Zeilen Serverkonfiguration gesetzt und lassen sich in einer Minute selbst prüfen. Dieser Artikel erklärt die wichtigsten Header, zeigt die Prüfung im Browser und benennt typische Fehler.
Von Pascal Sanwald, Gründer von STOREDO. 28. Oktober 2026 · 5 Minuten Lesezeit · Prüfstand 28.10.2026. Mit KI-Unterstützung erstellt. Stand der Quellen: 28.10.2026. Header ersetzen keine Absicherung der Anwendung selbst, sie sind eine zusätzliche Schutzschicht.
Was sind Sicherheits-Header?
Jede Antwort eines Webservers besteht aus dem Inhalt der Seite und aus Kopfzeilen, den HTTP-Headern. Die meisten betreffen Technik wie Dateityp oder Zwischenspeicher. Einige sind ausdrücklich Sicherheitsregeln, die der Browser durchsetzt, sobald er sie liest. Das Open Worldwide Application Security Project (OWASP) pflegt dazu eine Übersicht empfohlener Werte, die Dokumentation der Browser-Hersteller (MDN) erklärt jeden Header einzeln.
Die vier Header, die für fast jede Website sinnvoll sind, stehen in der folgenden Tabelle. Die Werte in der dritten Spalte sind die Empfehlungen der OWASP-Übersicht; ob sie für Ihre Seite passen, hängt vom Einzelfall ab.
Die wichtigsten Header im Überblick
| Header | Was er bewirkt | Empfohlener Wert (OWASP) |
|---|---|---|
| Strict-Transport-Security | Der Browser soll die Seite künftig nur noch über HTTPS aufrufen und Zertifikatsfehler nicht mehr wegklicken lassen. | max-age=63072000; includeSubDomains; preload (nur mit Bedacht, siehe unten) |
| X-Content-Type-Options | Der Browser soll Dateitypen nicht raten, sondern dem angegebenen Content-Type vertrauen. Das verhindert, dass hochgeladene Inhalte als Skript oder HTML ausgeführt werden. | nosniff |
| X-Frame-Options / frame-ancestors | Schützt vor Clickjacking: Ihre Seite lässt sich nicht unbemerkt in eine fremde Seite einbetten. | DENY, modern bevorzugt: frame-ancestors in der Content-Security-Policy |
| Referrer-Policy | Steuert, wie viel von der Herkunftsadresse beim Klick auf einen Link oder beim Laden fremder Inhalte weitergegeben wird. | strict-origin-when-cross-origin |
HSTS und HTTPS-Weiterleitung: wie sie zusammenspielen
Die Weiterleitung von http:// auf https:// sorgt dafür, dass ein Besucher, der die unsichere Adresse eintippt, auf der verschlüsselten Seite landet. Sie wird beim allerersten Aufruf gebraucht, denn laut MDN wirkt HSTS erst, nachdem der Browser den Header einmal über eine sichere Verbindung erhalten hat. Bis dahin ist die erste unverschlüsselte Anfrage angreifbar.
Zwei Details machen daraus oft einen Fehler: Der Header Strict-Transport-Security gehört nur in die HTTPS-Antwort, nicht in die Weiterleitung selbst; Browser ignorieren ihn über HTTP. Und HSTS lässt sich nicht über HTTP wieder abschalten. Wer max-age zu hoch setzt und danach ein Zertifikatsproblem hat, sperrt Besucher aus. OWASP warnt vor genau dieser Fehlkonfiguration. Beginnen Sie deshalb mit einem kurzen Wert und erhöhen Sie ihn, sobald alles stabil läuft.
So prüfen Sie Ihre Header selbst
Im Browser: Entwicklerwerkzeuge öffnen (meist F12), den Reiter „Netzwerk“ wählen, die Seite neu laden, die erste Anfrage anklicken und bei „Antwort-Header“ nachsehen. Am Terminal zeigt curl die Header ohne Umweg:
- curl -I https://ihre-domain.de zeigt die Antwort-Header der HTTPS-Seite. Suchen Sie nach strict-transport-security, x-content-type-options, x-frame-options oder content-security-policy mit frame-ancestors und referrer-policy.
- curl -I http://ihre-domain.de zeigt die Weiterleitung. Erwartet wird ein Statuscode 301 und eine Location-Zeile, die mit https:// beginnt.
- Prüfen Sie auch die www-Variante und wichtige Unterseiten. Header werden oft nur für einen Teil der Seite gesetzt, etwa nicht für Fehlerseiten oder Downloads.
Typische Fehler
- Header fehlen komplett, weil nur die Standardkonfiguration des Servers läuft.
- HSTS steht auf der Startseite, aber nicht auf Unterseiten oder Subdomains, oder die Weiterleitung von HTTP auf HTTPS fehlt.
- Der Header steht im HTML-Code als meta-Tag. Bei X-Frame-Options hat das laut MDN keine Wirkung: Der Header wirkt nur als echter HTTP-Header.
- Veraltete Werte wie ALLOW-FROM bei X-Frame-Options. Moderne Browser ignorieren sie; MDN verweist auf frame-ancestors.
- Die Content-Security-Policy wird kopiert, ohne sie zu testen. OWASP weist darauf hin, dass sie komplex zu konfigurieren und zu pflegen ist; eine zu strenge Regel kann die Seite unbrauchbar machen.
- Mischinhalte: Die Seite läuft über HTTPS, lädt aber Bilder oder Skripte über HTTP.
Was Sie tun können
Setzen Sie die Header zentral, in der Serverkonfiguration (nginx, Apache), im Hosting-Panel oder in der Anwendung, nicht pro Seite. Prüfen Sie danach mit curl, ob sie wirklich ankommen. Wer WordPress oder ein Shopsystem nutzt, findet die Einstellung häufig in der .htaccess oder in einem Sicherheits-Plugin; Änderungen immer erst mit Sicherung und im Test.
- Zuerst X-Content-Type-Options: nosniff und die HTTPS-Weiterleitung, beides ist risikoarm.
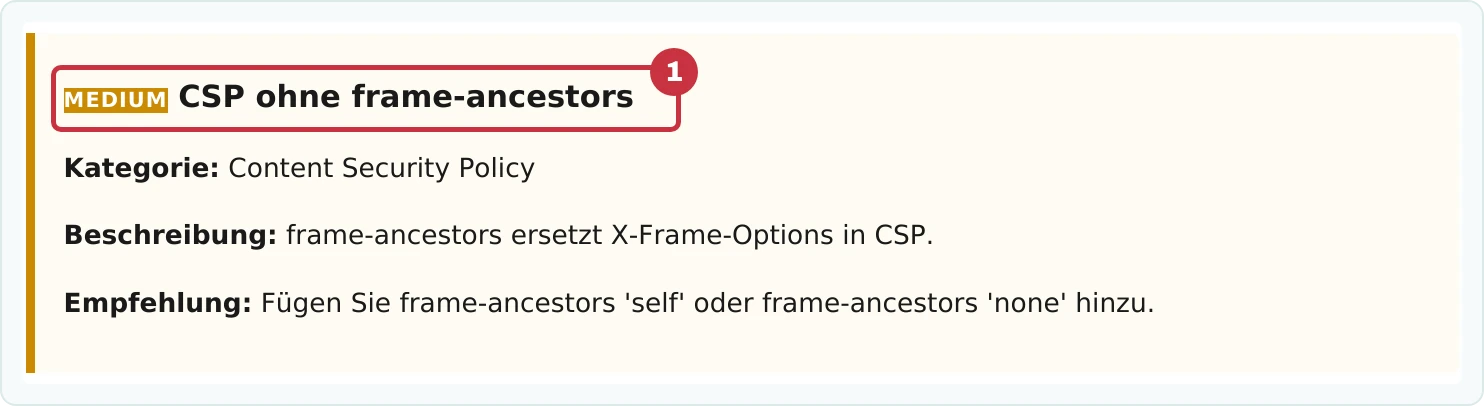
- Dann Frame-Schutz: frame-ancestors 'none' oder 'self' in der CSP, ergänzend X-Frame-Options für ältere Browser.
- Referrer-Policy ausdrücklich setzen, statt auf Browser-Standards zu vertrauen.
- HSTS mit kurzem max-age einführen, später verlängern. includeSubDomains und preload nur, wenn alle Subdomains dauerhaft HTTPS können.
Kostenlos prüfen mit dem STOREDO-Sicherheits-Check
Der kostenlose Sicherheits-Check von STOREDO prüft fünf Dinge: das SSL-Zertifikat, die Sicherheits-Header, die HTTPS-Weiterleitung, Mischinhalte und unsichere Formulare. Mehr nicht: Er ist ein Sofort-Check, kein Penetrationstest, und er prüft nicht, ob Ihre Anwendung selbst Schwachstellen hat. Die ersten Befunde sehen Sie sofort, den vollständigen Report nach einer kostenlosen Registrierung.
Als Video
Das Erklärvideo zu diesem Artikel (mit KI-Unterstützung erstellt, synthetische Stimme) auf YouTube: „Sicherheits-Header erklärt“ ansehen
Häufige Fragen
Was sind HTTP-Sicherheits-Header?
Es sind Kopfzeilen der Server-Antwort, mit denen der Server dem Browser Sicherheitsregeln mitgibt, etwa „nur HTTPS verwenden“ oder „Dateitypen nicht raten“. Der Browser setzt sie beim Anzeigen der Seite durch.
Welche Header sind am wichtigsten?
Für die meisten Websites sind Strict-Transport-Security, X-Content-Type-Options, Schutz vor Einbettung (frame-ancestors oder X-Frame-Options) und die Referrer-Policy der sinnvolle Grundstock. Eine Content-Security-Policy kommt hinzu, braucht aber sorgfältige Tests.
Wie kann ich meine Header selbst ansehen?
Im Browser über die Entwicklerwerkzeuge, Reiter Netzwerk, erste Anfrage, Antwort-Header. Oder am Terminal mit curl -I und der Adresse Ihrer Seite.
Machen Sicherheits-Header meine Website sicher?
Nein. Sie sind eine zusätzliche Schutzschicht im Browser des Besuchers. Schwachstellen in der Anwendung, veraltete Plugins oder schwache Passwörter beheben sie nicht.
Was prüft der kostenlose STOREDO-Check?
SSL-Zertifikat, Sicherheits-Header, HTTPS-Weiterleitung, Mischinhalte und unsichere Formulare. Weitere Prüfpunkte gibt es im Konto, der kostenlose Sofort-Check deckt nur diese fünf ab.